
Siber Güvenlik Başkanlığı’ndan WhatsApp Uyarısı: Risk Artık Sadece Bilgi Değil
Cumhurbaşkanlığı Siber Güvenlik Başkanlığı, mesajlaşma hesaplarının sahiplerinin haberi olmadan ele geçirilip dolandırıcılıkta kullanıldığına dair resmî bir uyarı yayımladı. Uyarı kısa sürede 605 binden fazla kişi tarafından görüntülendi; çünkü konu telefonu olan herkesi ilgilendiriyor. Bu tür bir saldırının bedeli yalnızca bilgi kaybı değil: para kaybı ve itibar kaybı.
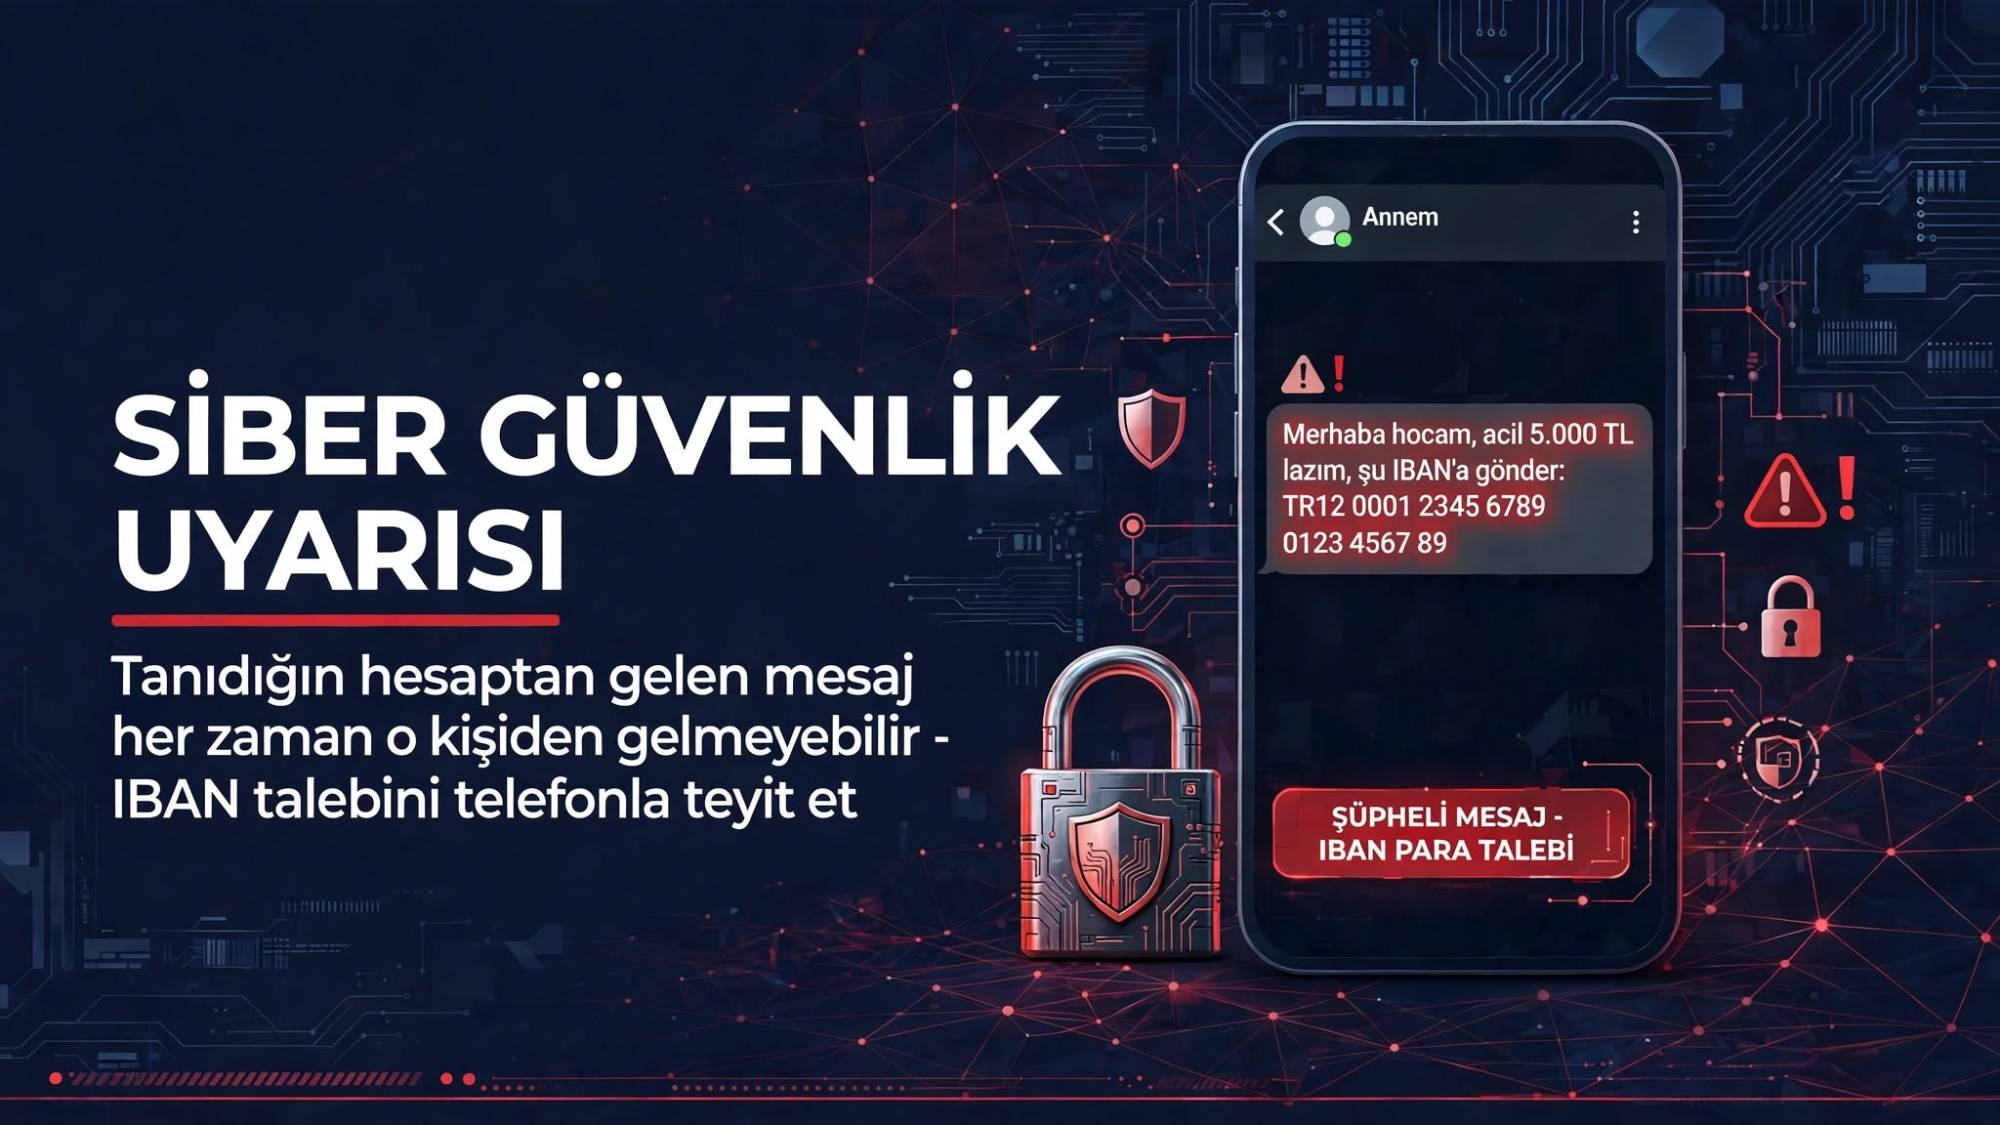
Siber güvenlik sadece bilgi kaybı demek değildir
Siber güvenlik çoğu zaman “veri sızıntısı” başlığıyla konuşulur. Bu uyarıdaki senaryo ise başka bir şey gösteriyor: hesabınız ele geçirildiğinde kaybedilen ilk şey bilgi, en pahalı olanları ise para ve itibardır.
Bilgi kaybı
Mesajlar, rehber, fotoğraflar, müşteri ve tedarikçi yazışmaları saldırganın eline geçer. Klasik siber güvenlik anlatısı genelde burada durur.
Para kaybı
Ele geçirilen hesaptan yakınlarınıza, çalışanlarınıza ya da muhasebenize “acil” IBAN talepleri gider. Gönderen gerçekten sizin numaranız olduğu için para çoğu zaman sorgulanmadan transfer edilir.
İtibar kaybı
Sizin adınızla gönderilen bir dolandırıcılık ya da hakaret mesajının izi karşı tarafta kalır. Müşteri, iş ortağı ya da işvereniniz nezdinde güveni geri kazanmak, parayı geri almaktan çok daha zordur.
Neden herkesi ilgilendiriyor? Saldırgan sizin gerçek numaranızı ve hesabınızı kullanır. Karşı taraf için mesaj “sizden” gelmiştir. Uyarının son cümlesi tam olarak bunu söylüyor: tanıdığınız birinin gerçek hesabından gelen mesaj, her zaman o kişi tarafından gönderilmiş olmayabilir.
Dikkat çeken iki teknik tespit
Başkanlığın teknik incelemesine göre bu saldırılarda özellikle güncel olmayan iOS sürümüne sahip iPhone’lardaki açıkları hedefleyen zararlı yazılımlar kullanılabiliyor. Bulaşma yolu kötü amaçlı reklamlar, şüpheli bağlantılar ve ele geçirilmiş internet siteleri.
Görüntülemek bile yetebilir
Bazı gelişmiş saldırılarda zararlı içeriğin yalnızca görüntülenmesi, güvenlik açığı bulunan bir cihazı riske atabiliyor. Tıklamamak tek başına yeterli değil; cihazın güncel olması gerekiyor.
Bağlı Cihazlar’da görünmeyebilir
Yetkisiz erişim, WhatsApp’ın “Bağlı Cihazlar” listesinde her zaman görünmüyor. “Listede bir şey yok, demek ki güvendeyim” varsayımı yanıltıcı olabilir.
Siber Güvenlik Başkanlığı’nın uyarısı
Aşağıdaki metin, Başkanlığın resmî X hesabında yayımlanan uyarının tam metnidir. Vurgulanan cümleler yukarıdaki iki teknik tespittir.
⚠️ SİBER GÜVENLİK UYARISI
Son dönemde, vatandaşlarımızın WhatsApp ve benzeri mesajlaşma uygulamalarındaki hesaplarının bilgileri dışında ele geçirilerek dolandırıcılık faaliyetlerinde kullanıldığına ilişkin şikâyetlerde artış gözlemlenmektedir.
Başkanlığımızca yürütülen teknik incelemelerde, özellikle güncel olmayan iOS işletim sistemine sahip iPhone cihazlarındaki güvenlik açıklarını hedef alan zararlı yazılımların bu tür saldırılarda kullanılabildiği tespit edilmiştir.
Söz konusu zararlı yazılımlar; kötü amaçlı reklamlar, şüpheli bağlantılar ve güvenliği ihlal edilmiş internet siteleri aracılığıyla cihazlara bulaşabilmektedir. Bazı gelişmiş saldırılarda zararlı içeriğin yalnızca görüntülenmesi dahi cihaz güvenliğini riske atabilmektedir.
Dijital güvenliğiniz için;
- Cihazınızı güncelleyin. Özellikle iPhone kullanıcıları, Ayarlar > Genel > Yazılım Güncelleme bölümünden en güncel iOS sürümünü yüklemelidir.
- Şüpheli bağlantılardan uzak durun. Kaynağı belirsiz reklamlara ve bağlantılara tıklamayın, güvenilir olmayan sitelerden dosya indirmeyin.
- Hesap güvenliğinizi artırın. WhatsApp ve diğer uygulamalarınızı güncel tutun, iki aşamalı doğrulamayı etkinleştirin ve WhatsApp’taki Bağlı Cihazlar bölümünü kontrol edin. Bazı gelişmiş saldırılarda yetkisiz erişimlerin bu bölümde görünmeyebileceğini unutmayın.
- Para taleplerini doğrulayın. Tanıdığınız kişilerden gelse dahi IBAN ve para transferi taleplerini ilgili kişiyi telefonla arayarak teyit edin.
Hesabınızın ele geçirildiğinden şüpheleniyorsanız; yakınlarınızı bilgilendirin, hesap parolalarınızı güvenli bir cihaz üzerinden değiştirin, bankanızla iletişime geçin ve dijital delilleri muhafaza ederek yetkili makamlara başvurun. Cihazınızı sıfırlayarak güncel yazılımı yeniden yükleyin.
Unutmayın! Tanıdığınız bir kişinin gerçek hesabından gelen mesaj, her zaman o kişi tarafından gönderilmiş olmayabilir.
Bugün yapabileceğiniz beş adım
Resmî uyarıdaki önerilerin uygulamadaki karşılığı. Kendi telefonunuzda ve ailenizin telefonlarında birkaç dakikada kontrol edebilirsiniz.
Güncelleyin
Telefonun işletim sistemini ve WhatsApp’ı en güncel sürüme yükseltin. Uyarıdaki saldırılar özellikle güncel olmayan iOS sürümlerini hedefliyor.
İki aşamalı doğrulama
WhatsApp’ta Ayarlar → Hesap → İki adımlı doğrulama ile kendinize özel bir PIN belirleyin. Doğrulama kodunu kimseyle paylaşmayın.
Bağlı cihazlar
Ayarlar → Bağlı cihazlar listesini düzenli kontrol edin, tanımadığınız oturumu kapatın. Listenin boş görünmesi tek başına güvence değildir.
Telefonla teyit
Tanıdıktan bile gelse IBAN ya da para talebini, kişiyi bilinen numarasından arayarak doğrulayın. Mesajla değil, sesli arama ile.
Olursa delil saklayın
Ekran görüntülerini ve IBAN’ı saklayın; yakınlarınızı başka kanaldan uyarın, bankanızı arayın, kolluğa veya savcılığa başvurun.
Bireysel dikkat yetmez: ISO 27001 bakışı
Bir yöneticinin ya da muhasebe çalışanının hesabı ele geçirildiğinde zarar şirketin kasasına ve markasına yansır. Uyarıdaki önlemlerin her birinin ISO 27001:2022 Ek-A’da bir karşılığı var; fark, bunların kişiye bırakılmayıp yazılı, sahibi belli ve denetlenen kurallara dönüşmesidir.
Teknik açıklıkların yönetimi
Şirket telefonlarında güncel olmayan işletim sistemi, uyarıdaki saldırının giriş kapısıdır. Yama takibi BT’nin değil yönetimin gündemi olmalı.
Kullanıcı uç nokta cihazları
Yöneticilerin ve satın alma / muhasebe ekibinin kişisel telefonları da şirket bilgisini taşır. Mobil cihaz kuralları yazılı olmalı.
Kimlik doğrulama
İki aşamalı doğrulama ve doğrulama kodlarının paylaşılmaması, standardın kimlik doğrulama kontrollerinin doğrudan karşılığıdır.
Farkındalık ve eğitim
“Tanıdık numaradan gelen mesaj sahte olabilir” fikri çalışanlara bir kez değil, düzenli olarak anlatılmalı.
Bilgi aktarımı
Ödeme ve IBAN değişikliği taleplerinin ikinci bir kanaldan teyidi, yazılı bir prosedür olarak tanımlanmalı.
Olay yönetimi ve delil toplama
Hesap ele geçirildiğinde kimin ne yapacağı, delilin nasıl korunacağı ve kimin bilgilendirileceği önceden belli olmalı.
Sıkça sorulan sorular
Bu uyarıyı kim yayımladı?+
Sadece iPhone kullanıcıları mı risk altında?+
Her mesajı açmak telefonun ele geçirileceği anlamına mı geliyor?+
Bağlı Cihazlar listesinde bir şey görmüyorsam güvende miyim?+
Bunun ISO 27001 ile ilgisi ne?+
Kaynaklar
- T.C. Siber Güvenlik Başkanlığı — resmî uyarı (X, 4 Kasım 2026)
- Anadolu Ajansı — Siber Güvenlik Başkanlığından mesajlaşma uygulamaları üzerinden dolandırıcılık uyarısı
- Milliyet — Siber Güvenlik Başkanlığı’ndan WhatsApp uyarısı: almanız gereken 4 önlem
- Hürriyet — Mesajlaşma uygulamaları üzerinden dolandırıcılık uyarısı
İlgili Sayfalar
Şirketinizin mesajlaşma ve mobil cihaz risklerini birlikte değerlendirelim
Ödeme talimatı doğrulama, mobil cihaz kuralları ve olay müdahalesini ISO 27001 çerçevesinde yazılı hale getirelim. Ücretsiz ön değerlendirme ile başlayalım.
Siteye eklediğim yeni sayfaları ve bilgilendirmeleri e-posta ile paylaşıyorum. Dilediğiniz an tek tıkla ayrılabilirsiniz.
